Sommaire
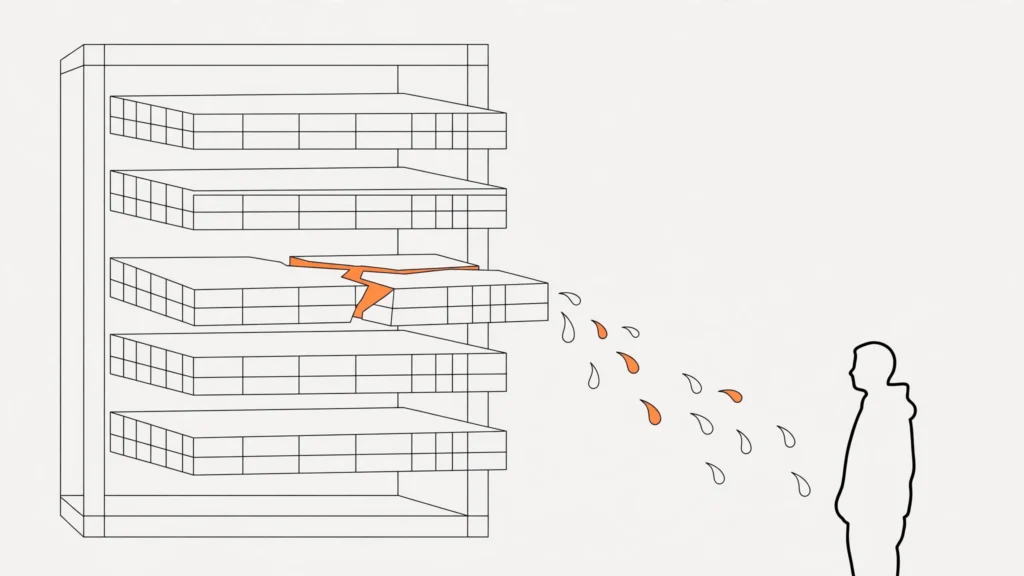
LiteSpeed vient de publier un nouvel avis de sécurité pour son extension LiteSpeed Cache, installée sur plus de 7 millions de sites WordPress. La faille, référencée CVE-2026-114190 (score 5,9/10), permet à un visiteur non connecté de récupérer des données normalement réservées aux administrateurs — à condition que trois réglages soient réunis : le cache de l’API REST activé (c’est le réglage par défaut), des permaliens simples du type example.com/?p=123, et une intégration sans cookie (application mobile, site headless, service de sauvegarde avec mot de passe d’application) qui appelle l’API avec des droits d’administrateur.
Le correctif est disponible depuis la version 7.9.1, et la version actuelle 7.9.2 corrige en plus trois autres failles signalées le 23 octobre. Mais attention au piège : les réponses déjà mises en cache restent exposées pendant sept jours par défaut, et seul un « Purge All » manuel depuis le tableau de bord les efface — un purge programmé ne suffit pas. LiteSpeed rappelle aussi qu’environ 1,2 million d’installations tournent encore sur les branches 7.8 et 7.6, qui n’ont aucun de ces correctifs. Si votre hébergeur utilise LiteSpeed, vérifiez la version de l’extension aujourd’hui.
 Lento dit : sept millions de sites, et le correctif existe depuis septembre. Si votre site tourne encore sur une vieille version, ce n’est plus de la malchance, c’est de la négligence. Mettez à jour, purgez le cache, et dormez tranquille.