Sommaire
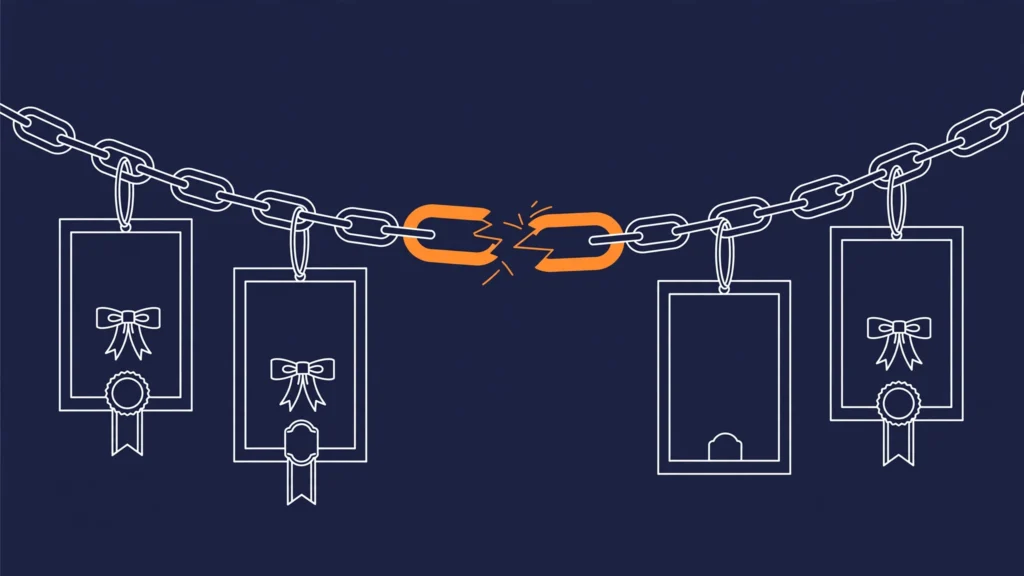
L’autorité de certification indienne eMudhra (marque emSign) a généré huit certificats intermédiaires avec des clés privées ridiculement faibles — certaines tenaient sur deux ou trois chiffres. Résultat : n’importe qui pouvait recalculer la clé en quelques millisecondes et signer de faux certificats pour n’importe quel domaine. Firefox et Chrome bloquent ces certificats depuis le 17 octobre, Apple depuis le 19, et Mozilla a retiré la racine « emSign ECC Root CA – G3 » le 20 octobre.
Cloudflare, qui a détaillé l’affaire sur son blog le 20 octobre, a déployé ses propres mitigations et met en garde : si des erreurs de certificat apparaissent après les mises à jour, ne les faites surtout pas disparaître en désactivant la vérification. Le vrai danger est ailleurs : les navigateurs sont protégés, mais beaucoup de logiciels côté serveur utilisent leurs propres magasins de confiance et restent exposés.
 Lento dit : Une clé privée qui tient sur trois chiffres, émise par une autorité de certification officielle. Le niveau de honte est historique. Si votre stack ou vos certificats sont chaînés à emSign, mettez à jour tout de suite — et ne désactivez jamais la vérification SSL pour faire taire une erreur : c’est comme enlever la serrure parce que la porte grince.
De qui parle cet article