Sommaire
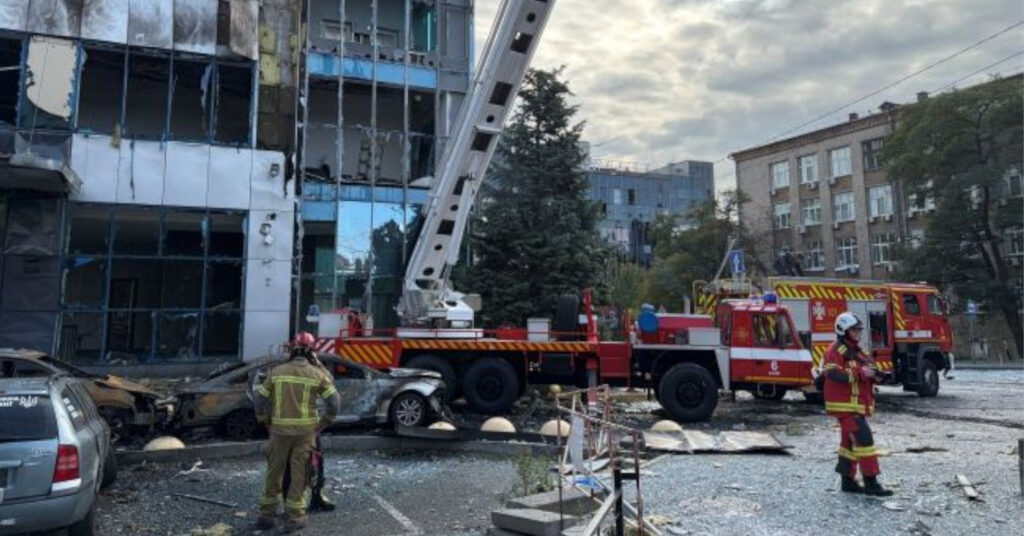
Les forces russes ont récemment commencé à frapper de nouvelles cibles qui avait été plutôt épargnées depuis le début du conflit. En moins de deux semaines, une multitude de centres de données appartenant à des opérateurs ukrainiens ont été frappés à Kiev et dans d’autres villes du pays.
On vous tient régulièrement au courant de l’actualité concernant les hébergeurs web français, européens, canadiens et américains. Comme la menace de guerre hybride russe pèse de plus en plus sur l’Europe, nous avons cru bon nous attarder un peu plus en détails à cette série d’attaques sans précédent.
Le 26 septembre, le ministère russe de la Défense a déclaré qu’il frappait désormais les centres de données ukrainiens. La justification avancée est qu’ils « traitent et transmettent des données de renseignement pour les forces armées ukrainiennes ». Le lendemain, le ministère a publié une image d’un drone sous la légende « Digital detox » (désintoxication numérique). Celle-ci comprenait aussi le commentaire « Obligatoire ! ».
Depuis ce temps, au moins quatorze opérateurs ukrainiens désignés ont signalé des dommages aux installations ou équipements transportant leurs réseaux ou services. Et ce, en seulement douze jours, se terminant le 27 septembre avec l’attaque du siège social de Kyivstar, le plus grand opérateur mobile du pays.
Une effort systématique de destruction des infrastructures économiques
L’Institut pour l’étude de la guerre (ISW) a écrit sur le sujet le 25 septembre. Le « think thank » affirme que les forces russes « intensifient leurs efforts pour cibler spécifiquement les centres de données et les infrastructures de télécommunications ukrainiennes ». Ces frappes auraient lieu dans le cadre d’une campagne visant à dégrader l’économie ukrainienne. Celle-ci serait d’ailleurs poursuivie depuis 2022.
Le ministre ukrainien des Affaires étrangères, Andrii Sybiha, qualifie les installations d’« infrastructures civiles essentielles qui garantissent aux gens l’accès à des informations vitales ». Il insiste qu’elles ne sont « pas une cible militaire » selon les conventions internationales.
Les frappes russes plus larges du 23 septembre ont tué deux personnes. Elles en ont aussi blessé plus de quarante autres, dans un incident particulièrement meurtrier.
Au même moment, les attaques contre l’infrastructure des communications ont perturbé l’accès à Internet. Elles ont affecté environ 100 000 foyers à Kiev et dans la région environnante, selon le ministère ukrainien de la transformation numérique.
Les cibles vont de BeMobile le 15 septembre, à Kyivstar le 27 septembre
Les attaques ont débuté le 15 septembre dernier. Une attaque de drone russe a alors endommagé le centre de données BeMobile à Kiev. UCloud, qui fournit des services à partir de l’installation, a confirmé que son centre de données de Kiev avait été affecté. Les sites web qu’il dessert ont pu être restaurés quelques heures plus tard.
Le ministère a alors déclaré que la frappe a touché « le centre de données B-Mobile, qui stocke, traite et transmet des données, y compris des données de renseignement, et soutient l’exploitation d’équipements réseau pour les troupes ukrainiennes ». Il est toujours impossible de vérifier la véracité de cette affirmation à l’heure actuelle.
Deux jours plus tard, un autre centre de données commercial à Kiev a été signalé comme ayant été touché. Le 19 septembre, la cible était De Novo, qui est l’un des plus grands centres de données commerciaux d’Ukraine. Celui-ci opèrent selon les normes du niveau III. Il hébergea les principales institutions financières ukrainiennes.
Les premiers signes de perturbation sur le réseau
Les frappes du 23 septembre ont été les premières de cette séquence à atteindre les internautes directement. UTELS a déclaré que son équipement de base « reste sans électricité, ce qui pourrait entraîner des perturbations du réseau et de l’accès aux services ».
Pavutyna a alors affirmé : « l’un des centres de données a été endommagé lors d’une attaque ennemie, laissant certains de nos abonnés sans service. »
Crazy Network a déclaré qu’une frappe sur la plateforme centrale d’échange de trafic de Kiev avait coupé le service pour les abonnés des oblasts de Kyiv, Vinnytsia et Khmelnytskyi. Le service cloud Fex.net en avait alors été affecté.
Moscou a revendiqué ce jour-là des frappes sur deux autres centres de données de Kiev. Il s’agit de New-Telco et United DC. Le Kremlin affirmait alors que le premier traitait le trafic du ministère ukrainien de la Défense. Il clamait également que le second servait les agences de sécurité du pays. Ces affirmations n’ont toujours pas pu être vérifiées de manière indépendante.
Six centres de données frappés en une nuit à travers l’Ukraine
Dans la nuit du 24 septembre, plusieurs autres hébergeurs et fournisseurs d’accès à Internet ont signalé des dommages directs aux infrastructures. Etherlink a perdu son nœud de réseau principal et a déplacé le cœur de son réseau. L’équipement appartenant à CityHost.UA a pour sa part été détruit. Il en va de même pour le centre de données abritant l’infrastructure de MiroHost. Domonet, Kievnet et Faust ont aussi signalé des dommages à leurs infrastructures.
Le régulateur des télécommunications de l’Ukraine (NKEK) a alors déclaré que les fournisseurs terminaient la restauration d’urgence. Le service plusieurs fournisseurs était d’ailleurs revenu vers 21h00 le soir-même.
Le ministère russe a déclaré qu’il avait également frappé les centres de télécommunications de Kyivstar et de Parkovy. Selon lui, ces installations servaient les forces armées ukrainiennes.
Un centre de données de Datagroup a été endommagé le 25 septembre. Une installation de Cosmonova a aussi été attaquée le même jour. Le 26 septembre, Cosmonova a été frappé une deuxième fois, ce qui a entraîné la fermeture de son centre de données et de sa dorsale COSMONOVA|NET. La frappe a aussi causé l’interruption des diffusions de plusieurs chaînes de télévision, tandis que l’opérateur de Kyiv Kolo.TV enregistrait sa troisième frappe.
Le 27 septembre, Reuters a rapporté que la Russie avait frappé le siège de Kyivstar, qui a déclaré qu’il n’y avait pas eu de victimes. L’agence de presse a aussi indiqué que le ministère de la Défense avait déclaré avoir frappé un centre de données appartenant à Vodafone Ukraine.
Vodafone Ukraine n’a pas commenté les affirmations russes. Le président Volodymyr Zelensky a toutefois déclaré qu’un centre de données de Kiev avait été frappé deux fois ce matin-là, blessant deux enfants et un adulte.
Ce que les frappes ont fait et n’ont pas fait
Le chiffre de 100 000 foyers est celui qui mesure l’effet sur les internautes eux-mêmes. Il illustre les perturbations d’accès à Kiev et dans la région environnante après le 23 septembre. Il ne représente toutefois pas clairement la clientèle de toutes les entreprises d’hébergement.
Le fondateur de MiroHost, Oleksandr Olshanskyi, a déclaré que son propre centre de données avait été détruit. Il indique toutefois qu’environ 95 % des clients de l’entreprise opéraient en dehors de l’Ukraine et n’étaient pas affectés. Il a déclaré:
« Les données et les systèmes les plus importants ont été déplacés à l’étranger ou vers le cloud. Si une boutique en ligne cesse de fonctionner, c’est désagréable mais pas une tragédie. »
M. Olshanskyi a qualifié de sans fondement les rumeurs d’une coupure totale d’Internet ou de fortes hausses des prix. Il a déclaré que la destruction de tout accès à Internet « d’une manière simple est impossible. Il faudrait utiliser des armes nucléaires ou chimiques ou détruire 70-80% des bâtiments à Kiev. »
Les analystes s’attendent à un impact limité
L’évaluation de ISW aboutit à une conclusion similaire dans l’autre sens. Les frappes sur les centres de données et les télécommunications « peuvent causer des coupures d’internet temporaires. Il est toutefois peu probable qu’elles mènent à une fermeture complète d’internet », selon l’institut. Elle place la campagne aux côtés du ciblage russe antérieur des infrastructures portuaires et ferroviaires.
Anatolii Frolenkov, du point d’échange internet 1-IX, a déclaré qu’il serait extrêmement difficile de parvenir à une panne nationale. Il a néanmoins qualifié ce qui se passe actuellement de systématique. « C’est le début d’une phase où, depuis septembre, ils ont commencé à l’enlever systématiquement », affirme-t-il. Il s’attend donc à ce que des installations comparables dans l’ouest de l’Ukraine deviennent les prochaines cibles.
La lecture que fait Olshanskyi de l’intention est que les frappes sont censées déstabiliser plutôt que gagner quoi que ce soit. « L’objectif de l’ennemi est de causer des dégâts, d’attiser la panique et d’accroître la nervosité », a-t-il déclaré. Il ajoute que la destruction des centres de données « n’affectera en rien la situation au front. »
Qu’est-ce qui a supporté la charge pour les centres de données ukrainiens frappés par les russes?
Les opérateurs qui ont continué à fonctionner sont ceux qui avaient un autre endroit d’où opérer. Datagroup a déclaré que ses services se sont poursuivis à partir de sites de sauvegarde après les dégâts subis par son centre de données.
Cosmonova, touché le 25 septembre, a déclaré que le bâtiment était endommagé mais que les données des clients étaient préservées grâce à des copies conservées sur des sites distants. Après la deuxième frappe, il a donc commencé à restaurer tous les services à partir d’emplacements de secours éloignés de l’installation endommagée. Etherlink a pour sa part déplacé son cœur de réseau hors du pays. Kolo.TV a déployé des ressources de sauvegarde et a redirigé le trafic.
La redondance des systèmes n’est pas gratuite
Cette redondance doit toutefois payée et prévue d’avance. Il faut payer pour la duplication de l’équipement, le maintien des itinéraires de secours et la propagation de l’infrastructure sur plusieurs sites, y compris en dehors de l’Ukraine. Tout cela est coûteux. Cette nécessité laisse aussi de nombreux fournisseurs avec une quantité insuffisante d’équipements.
HostingJournalist a fait valoir le même point du côté de l’acheteur. Un fournisseur peut avoir un logiciel résilient, mais néanmoins perdre le bâtiment, l’alimentation électrique ou le point d’échange dont dépend son plan de relance.
Il faut alors s’attarder aux questions concernant l’emplacement réel du deuxième site, si les sauvegardes peuvent être restaurées sans le site principal et qui paie pour une seconde connexion indépendante.
Les experts ne sont pas tous d’accord sur ce que cela coûte au client. Par exemple, le propriétaire d’UTELS affirme qu’un internet stable à 300-350 hryvnias par mois (soit environ six à sept euros) appartient au passé. Les opérateurs fournissant désormais l’alimentation de secours et les canaux d’urgence ne peuvent pas continuer à travailler aux anciens tarifs. Olshanskyi a néanmoins qualifié de propos sans fondement les fortes hausses de prix. Il juge que les frais associés demeurent mineurs, bien qu’inflationnistes.
La réponse de l’État et un calendrier pour 2027
Une réunion de l’état-major du commandant en chef suprême ukrainien a eu lieu le 25 septembre. Après celle-ci, le président Zelensky a déclaré que « des décisions supplémentaires ont également été adoptées pour protéger et assurer le fonctionnement ininterrompu de l’infrastructure de notre centre de données et d’autres installations qui sont d’une importance cruciale dans le secteur des communications ». Il n’a toutefois nommé aucune mesure, aucun site couvert et aucun financement.
Le Premier ministre Serhiy Koretskyi a exprimé la position plus simplement. Il a affirmé: « Toutes les infrastructures sont en danger. C’était vrai avant, c’est vrai maintenant et ça le restera jusqu’à la fin de la guerre ». En construisant un système pour protéger l’infrastructure des communications, a-t-il dit, « nous devons planifier le pire scénario et nous préparer en conséquence ».
Le même jour, une annonce d’expansion a été faite. MeetKai et Kyivstar ont déclaré qu’ils construiraient un centre de données IA souverain en Ukraine. Sa capacité initiale est prévue pour 2027 et il pourrait alors passer de 15 MW à 100 MW sur l’infrastructure NVIDIA. Il pourra ainsi vendre du calcul aux agences gouvernementales, aux opérateurs d’infrastructures critiques, entreprises et propres clients de Kyivstar.
Aucun nombre de GPU, financement ou volume de charge de travail contracté n’a toutefois été divulgué. Il faut aussi noter qu’un objectif de conception de 100 MW n’est pas un calendrier de construction. Et ce, sans compter que deux jours plus tard, le siège social de Kyivstar a été touché.
Les russes affirment que les centres de données frappés avait un usage militaire
Les déclarations russes sur l’utilisation militaire de certains bâtiments sont rapportées ici sous forme d’affirmations. Aucun organe de presse cité n’a toutefois pu confirmer ces dires.
On peut d’ailleurs observer qu’il est peu probable que toutes ses installations soient effectivement des cibles légitimes. Pour cela, il faudrait que leur usage soit principalement militaire. Cela signifie que plus de 50% de leur capacité doit être utilisé par l’armée. Il est peu probable que ce soit effectivement le cas de toutes les installations qui ont été touchées.
Les frappes de Moscou semblent néanmoins cibler de manière systématique l’ensemble des installations ukrainiennes. Il est impossible de savoir le nombre précis de contres de données qui ont été frappés, ou le nombre d’entreprises affectées.
Le nombre de quatorze auquel nous faisons référence est notre décompte des opérateurs nommés qui ont signalé des dommages aux installations ou équipements transportant leurs propres réseaux ou services entre le 15 et le 27 septembre. Il s’agit de BeMobile, De Novo, UTELS, Pavutyna, Etherlink, MiroHost, CityHost, Domonet, Kievnet, Faust, Datagroup, Cosmonova, Kolo.TV et Kyivstar.
Pour conclure sur les centres de données ukrainiens frappés par les forces russes au mois de septembre
Les impacts de la guerre en Ukraine ont depuis longtemps atteint l’univers numérique du web. On peut notamment penser aux multiples cyberattaques menées par les pirates du Kremlin, ou à le censure croissante du web russe. La menace a toutefois franchi une nouvelle étape, avec la multiplication des frappes sur les centres de données ukrainiens.
Au cours des dernières semaines du mois de septembre, de nombreuses installations ont ainsi été frappées. Au moins 14 opérateurs différents ont ainsi vu leurs opérations perturbées par des attaques. Le réseau numérique ukrainien d’est toutefois montré très résilient et capable de se rétablir très rapidement.
On peut néanmoins craindre que de telles attaques puissent se poursuivre et s’étendre au cours des prochains mois. Elles pourraient même se répandre hors de l’Ukraine, dans le cadre de la guerre hybride russe contre l’Europe. Les hébergeurs web européens ont donc d’excellentes raisons de prévoir leurs mesures de sécurité en conséquence. Cela signifie de conserver plusieurs installations physiquement éloignées les unes des autres.
Nous espérons que cet article vous a plu et vous a éclairé sur les centres de données ukrainiens frappés par les russes. Si c’est le cas, nous vous invitons à consulter nos autres articles. Vous y trouverez une foule de conseils et de sujets d’actualité concernant l’hébergement web.
Si vous êtes à la recherche d’un hébergeur web, nous vous invitons aussi à jeter un coup d’œil nos nombreux comparatifs. Vous y trouverez opposés plusieurs des meilleurs acteurs de l’industrie.